







;)
;)
;)

100여 개 우회 IP 동원해 추적 회피…금융위, 긴급 현장점검 착수
 이미지 확대보기
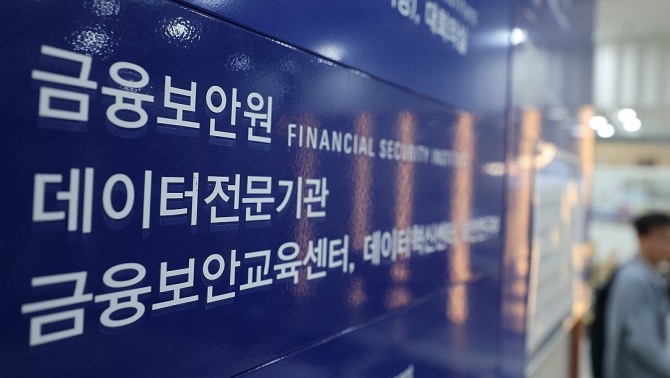
11일 금융당국에 따르면, 금융보안원은 지난 9일 오후 3시경 금융사들의 개인신용정보 보호 실태를 취합하는 '상시평가 온라인 창구'에서 비정상적인 데이터 유출 정황을 포착해 주무 부처인 금융위원회에 긴급 보고했다.
해커는 100개가 넘는 다양한 인터넷 주소(IP)를 수시로 갈아타며 감시망을 따돌리는 치밀함을 보였다. 특히 실제 금감원 직원의 계정을 훔친 것이 아니라, 해당 플랫폼 자체가 지닌 보안 취약점을 직접 파고들어 금감원 관리자와 맞먹는 광범위한 열람 권한을 자체적으로 생성해 낸 것으로 확인됐다.
이번 사이버 공격으로 새어 나간 데이터는 현재까지 총 800여 건으로 추산된다. 구체적으로는 각 금융사가 평가를 위해 제출한 개인신용정보 동의서 샘플 등 행정 문서 약 200건을 비롯해, 해당 서류에 기재되어 있던 개인정보 300여 건, 그리고 시스템 사용자 정보 350여 건이 포함된 것으로 집계됐다.
사태의 심각성을 인지한 금융위원회는 11일 오전 즉각 특별 점검반을 꾸려 금융보안원에 대한 고강도 현장 조사에 돌입했다. 당국은 정확한 해킹 경로와 전체적인 정보 유출 규모를 파악하는 한편, 보안원의 초동 대처가 적절했는지 샅샅이 들여다볼 계획이다.
한편, 금융보안원은 침해 사실을 인지한 직후 즉각 외부 접속을 전면 차단했으며, 현재 한국인터넷진흥원(KISA) 등 유관 기관과 공조해 정확한 사고 경위를 조사하고 있다.
금융보안원은 사고 확인 직후 해당 시스템의 접속을 차단하고 금융위와 한국인터넷진흥원(KISA)에 신고했다. 현재 사고 원인과 추가 피해 여부를 조사하고 있으며, 정보보호 관리체계 전반을 재점검해 재발 방지 대책을 마련할 방침이다.
서재필 글로벌이코노믹 기자 abceee@g-enews.com


